ইউরোপে সুপারমার্কেটের ফ্রিজ হ্যাকিং এবং খাদ্য সরবরাহের সাইবার ঝুঁকি।
“ইউরোপে সুপারমার্কেটের ফ্রিজ হ্যাকিং এবং খাদ্য সরবরাহের সাইবার ঝুঁকি” সর্বশেষ তথ্য:
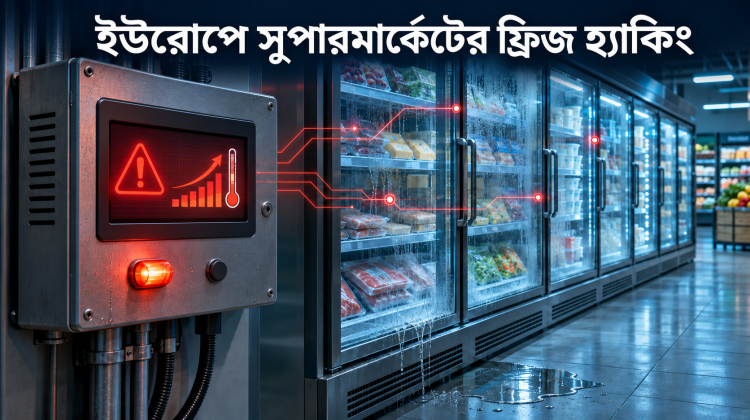
রাতের অন্ধকারে সুপারমার্কেটের ফ্রিজ ঠান্ডা রাখার বদলে উষ্ণ হতে শুরু করে। সকালে কর্মীরা এসে দেখেন, কিছু হিমায়িত ও ঠান্ডায় সংরক্ষিত খাবার আর বিক্রির উপযোগী নেই। ইউরোপের একাধিক দেশে এমন ঘটনার পেছনে রেফ্রিজারেশন নিয়ন্ত্রণব্যবস্থায় সাইবার হামলার তথ্য পাওয়া গেছে। অক্টোবরের ফ্রান্সের ঘটনার পর ২ নভেম্বর নতুন করে বিভিন্ন দেশে সমস্যা দেখা দেয়। [১][২]
এটি মূলত বাসাবাড়ির সাধারণ ফ্রিজের ঘটনা নয়। আলোচনার কেন্দ্রে রয়েছে সুপারমার্কেট, মাংস সরবরাহকারী এবং অন্যান্য খাদ্য ব্যবসার ইন্টারনেট-সংযুক্ত কোল্ড স্টোরেজ ও রেফ্রিজারেশন কন্ট্রোলার। ঘটনাগুলো দেখিয়েছে, ডিজিটাল নিরাপত্তার দুর্বলতা সরাসরি ভৌত পণ্য, ব্যবসার কার্যক্রম ও খাদ্য সংরক্ষণে প্রভাব ফেলতে পারে।
“বাইনান্স হ্যাক-২০২৬ এবং গ্রাহকের অর্থের নিরাপত্তা নিয়ে সর্বশেষ তথ্য”
কখন এবং কোথায় ঘটেছে:
ফ্রান্সের জাতীয় সাইবার নিরাপত্তা সংস্থার CERT-FR বিভাগ ১২ অক্টোবর-২০২৬ রেফ্রিজারেশন ব্যবস্থার রিমোট কন্ট্রোলারে অনুপ্রবেশ নিয়ে সতর্কতা প্রকাশ করে। ১৬ অক্টোবর সেটির নির্দেশনা হালনাগাদ করা হয়। সতর্কতায় Danfoss AK-SC ও AK-SM সিরিজ এবং Copeland ও Dixell XWEB ব্যবস্থার নাম রয়েছে। [৩]
এরপর ২ নভেম্বর বেলজিয়াম, সুইডেন, আয়ারল্যান্ড, লুক্সেমবার্গ, নেদারল্যান্ডস ও এস্তোনিয়াসহ বিভিন্ন দেশে দোকানের শীতলীকরণ ব্যবস্থায় বিঘ্নের খবর আসে। এএফপির প্রতিবেদনে ফিনল্যান্ডেও অস্বাভাবিক তাপমাত্রার কথা বলা হয়; সেখানে তখন কারণ অনুসন্ধান চলছিল এবং নেটওয়ার্কের মাধ্যমে হস্তক্ষেপের সম্ভাবনা বাতিল করা হয়নি। [১]
যুক্তরাজ্যেও কয়েকটি খাদ্য সরবরাহকারী প্রতিষ্ঠানের আক্রান্ত হওয়ার তথ্য প্রকাশিত হয়। শিল্পসংগঠন AIMS-এর বক্তব্য অনুযায়ী, তাদের তিন সদস্য প্রতিষ্ঠানের ক্ষেত্রে মাংস নষ্ট হয়নি। এই অভিজ্ঞতা গুরুত্বপূর্ণ: একই ধরনের অনুপ্রবেশ হলেও শনাক্তকরণ ও প্রতিক্রিয়ার সময়ের কারণে ক্ষতির মাত্রা আলাদা হতে পারে। [৪]
ফ্রিজ হ্যাকিং বলতে আসলে কী বোঝায়:
বড় দোকানে একাধিক ফ্রিজ ও কোল্ড রুম নিয়ন্ত্রণের জন্য বিশেষ কন্ট্রোলার ব্যবহার করা হয়। এগুলোর সাহায্যে প্রযুক্তিবিদেরা দূর থেকে তাপমাত্রা দেখতে, অ্যালার্ম পর্যবেক্ষণ করতে এবং নির্দিষ্ট সেটিং পরিবর্তন করতে পারেন। এই ধরনের ভৌত যন্ত্র নিয়ন্ত্রণকারী প্রযুক্তিকে অপারেশনাল টেকনোলজি বা OT বলা হয়।
নিরাপত্তা গবেষণা প্রতিষ্ঠান Claroty-এর বিশ্লেষণে Danfoss AK-SM 800A কন্ট্রোলারের পরিচয় যাচাই, কমান্ড পরিচালনা এবং সেবা সচল থাকার সঙ্গে সংশ্লিষ্ট দুর্বলতা তুলে ধরা হয়েছে। এসব ত্রুটি সংশোধনের জন্য হালনাগাদও প্রকাশ করা হয়। তবে কোনো দুর্বলতা আগে শনাক্ত হয়েছিল বলেই সেটিই সাম্প্রতিক প্রতিটি হামলায় ব্যবহৃত হয়েছে—এমন সিদ্ধান্তে পৌঁছানো যাচ্ছে না। নির্দিষ্ট দুর্বলতা জানতে ঘটনাভিত্তিক তদন্ত প্রয়োজন। [৫]
অর্থাৎ, “ফ্রিজ হ্যাকিং” কথাটি এখানে যন্ত্রের অনলাইন নিয়ন্ত্রণ ব্যবস্থায় অননুমোদিত প্রবেশ ও সেটিং পরিবর্তনের সংক্ষিপ্ত বর্ণনা। এতে আক্রান্ত দোকানের মূল হিসাবব্যবস্থা বা ক্রেতার ব্যক্তিগত তথ্যও চুরি হয়েছে, এমন প্রমাণ স্বয়ংক্রিয়ভাবে প্রতিষ্ঠিত হয়নি।
ডিফ্রস্ট মোড বদলে কীভাবে বিপত্তি ঘটল:
রেফ্রিজারেশন যন্ত্রে জমে থাকা বরফ সরাতে ডিফ্রস্ট প্রক্রিয়া ব্যবহার করা হয়। বেলজিয়ামের সরবরাহকারী প্রতিষ্ঠান Sabcobel-এর বক্তব্য অনুযায়ী, সাম্প্রতিক ঘটনায় কিছু ইউনিটের ইভাপোরেটর ডিফ্রস্ট মোডে চলে যায়। স্বাভাবিক নিয়ন্ত্রণের বাইরে এই প্রক্রিয়া চললে প্রয়োজনীয় ঠান্ডা বজায় রাখা ব্যাহত হতে পারে। [২]
কিছু দোকানে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে নির্ধারণ করা বা পৌঁছানোর দাবি সংবাদে এসেছে।
রয়টার্সকে বেলজিয়ামের এক মাংস ব্যবসায়ী জানিয়েছেন, তাঁর দোকানে প্রায় ১৫ হাজার ইউরো মূল্যের মাংস নষ্ট হয়েছে। [২]
পুরোনো কন্ট্রোলার ও অনিরাপদ সংযোগ কেন গুরুত্বপূর্ণ:
সুইডেনের সরকারি সংকটতথ্য পোর্টাল ৩ নভেম্বরের বার্তায় নিশ্চিত করেছে যে খুচরা ব্যবসার কিছু ফ্রিজ ও শীতলীকরণ ব্যবস্থায় সাইবার হামলা হয়েছে। তাদের ব্যাখ্যায়, পুরোনো এবং ইন্টারনেট-সংযুক্ত শিল্প নিয়ন্ত্রণ ব্যবস্থায় নিরাপত্তা হালনাগাদ প্রয়োগ কঠিন হতে পারে; এতে অনুপ্রবেশের সুযোগ বাড়ে। জাতীয় সাইবার নিরাপত্তা কেন্দ্র আক্রান্ত ব্যবসাগুলোর সঙ্গে যোগাযোগ রাখছে। [৬]
এখানে দুটি আলাদা বিষয় বোঝা জরুরি। কোনো যন্ত্রে সংশোধনযোগ্য সফটওয়্যার ত্রুটি থাকতে পারে, আবার যন্ত্রটি এত পুরোনো হতে পারে যে নির্মাতা আর নিরাপত্তা সহায়তা দেয় না। প্রথম ক্ষেত্রে অনুমোদিত হালনাগাদ প্রয়োজন; দ্বিতীয় ক্ষেত্রে নেটওয়ার্ক সুরক্ষার পাশাপাশি যন্ত্র প্রতিস্থাপনের পরিকল্পনাও দরকার হতে পারে।
Censys-এর ২ নভেম্বরের পর্যবেক্ষণে বিশ্বজুড়ে এক হাজারের বেশি Danfoss StoreView ইন্টারফেস ইন্টারনেটে দৃশ্যমান থাকার কথা বলা হয়। তবে “ইন্টারনেটে দৃশ্যমান”, “দুর্বল” এবং “হ্যাক হয়েছে”—এই তিনটি অবস্থা এক নয়। [৭]
কারা হামলা চালিয়েছে এবং কী এখনও অজানা:
এএফপির প্রতিবেদন অনুযায়ী, অক্টোবর ও নভেম্বরের হামলার দায় তখন পর্যন্ত কেউ স্বীকার করেনি। রয়টার্সও নভেম্বরের ঘটনার পেছনে কারা আছে কিংবা ফ্রান্সের আগের হামলার সঙ্গে সরাসরি যোগসূত্র রয়েছে কি না, তা স্বাধীনভাবে প্রতিষ্ঠা করতে পারেনি। [১][২]
বাসাবাড়ির ফ্রিজ নিয়ে আতঙ্কের কারণ আছে কি?
যাচাই করা ঘটনাগুলোর প্রধান লক্ষ্য বাণিজ্যিক রেফ্রিজারেশন ব্যবস্থা। সুইডেনের সরকারি বার্তায় সাধারণ মানুষের জন্য বিশেষ নির্দেশনা দেওয়া হয়নি। তাই সংবাদটি থেকে এমন সিদ্ধান্ত নেওয়া ঠিক হবে না যে ইউরোপের ঘরে ঘরে ফ্রিজ আক্রান্ত হয়েছে বা সব ইন্টারনেট-সংযুক্ত গৃহস্থালি যন্ত্র এখনই বন্ধ করতে হবে। [৬]
তবে সংযুক্ত যন্ত্র কেনার সময় নির্মাতার নিরাপত্তা সহায়তা কত দিন চলবে, আপডেট কীভাবে পাওয়া যাবে এবং দূরবর্তী নিয়ন্ত্রণ সত্যিই প্রয়োজন কি না—এসব প্রশ্ন প্রাসঙ্গিক। বাণিজ্যিক ও গৃহস্থালি ব্যবস্থার ঝুঁকি এক নয়; মডেল, সফটওয়্যার এবং সংযোগের ধরন অনুযায়ী মূল্যায়ন করতে হবে।
ব্যবসাগুলো এখন কী করতে পারে:
CERT-FR সরাসরি ইন্টারনেটে উন্মুক্ত নিয়ন্ত্রণ ইন্টারফেস সরিয়ে নিরাপদ VPN বা সুরক্ষিত নেটওয়ার্কের মাধ্যমে প্রবেশাধিকার দেওয়ার পরামর্শ দিয়েছে। পাশাপাশি কনফিগারেশন, বিশেষ করে ডিফ্রস্ট সূচি পরীক্ষা, ফার্মওয়্যার হালনাগাদ এবং ডিফল্ট পাসওয়ার্ড পরিবর্তনের নির্দেশনা রয়েছে। শুধু ফ্যাক্টরি রিসেট করলে মূল দুর্বলতা থেকে যেতে পারে। [৩]
Danfoss-এর নিজস্ব নিরাপত্তা বিজ্ঞপ্তিতে সংশ্লিষ্ট পণ্যের জন্য সফটওয়্যার হালনাগাদের পরামর্শ রয়েছে। তবে সব যন্ত্রের জন্য একই সংস্করণ প্রযোজ্য নয়। মডেল ও বর্তমান সংস্করণ মিলিয়ে নির্মাতার নির্দেশিত হালনাগাদ বেছে নিতে হবে। [৮]
নিচের বিষয়গুলো এই ঘটনাগুলোর আলোকে ব্যবসার জন্য প্রস্তুতি-সংক্রান্ত পরামর্শ:
- যন্ত্রের তালিকা তৈরি করুন। কোন কন্ট্রোলার কোথায় আছে, কার দায়িত্বে আছে এবং নিরাপত্তা সহায়তার মেয়াদ কত দিন—তা নথিভুক্ত করুন।
- দূরবর্তী প্রবেশাধিকার সীমিত করুন। সরবরাহকারী বা রক্ষণাবেক্ষণ প্রতিষ্ঠানের প্রয়োজনীয় অনুমতি, সংযোগপথ ও দায়িত্ব লিখিতভাবে নির্ধারণ করুন।
- আলাদা পর্যবেক্ষণ রাখুন। একই অনলাইন কন্ট্রোলারের তথ্যের পাশাপাশি স্বতন্ত্র তাপমাত্রা পর্যবেক্ষণ ও কর্মীদের পরীক্ষার ব্যবস্থা বিবেচনা করুন।
- ঘটনার প্রতিক্রিয়া পরিকল্পনা রাখুন। সংশ্লিষ্ট প্রকৌশলীর সহায়তায় অনিরাপদ নেটওয়ার্ক সংযোগ বিচ্ছিন্ন করা, লগ সংরক্ষণ ও নিরাপদে সেবা ফেরানোর পদ্ধতি ঠিক করুন। নেটওয়ার্ক বিচ্ছিন্ন করা এবং শীতলীকরণ যন্ত্রের বিদ্যুৎ বন্ধ করা এক বিষয় নয়।
- বিকল্প সংরক্ষণের প্রস্তুতি নিন। ক্ষতিগ্রস্ত স্টক আলাদা রাখা, খাদ্যনিরাপত্তার দায়িত্বপ্রাপ্ত ব্যক্তির মূল্যায়ন এবং প্রয়োজন হলে বিকল্প কোল্ড স্টোরেজে স্থানান্তরের প্রক্রিয়া নির্ধারণ করুন।
বাংলাদেশের ব্যবসার জন্য শিক্ষা:
বাংলাদেশে একই হামলা হয়েছে—এমন যাচাইকৃত তথ্য এই প্রতিবেদনে নেই। তবে ইন্টারনেটের মাধ্যমে নিয়ন্ত্রিত কোল্ড স্টোরেজ, সুপারশপ বা খাদ্য সরবরাহব্যবস্থা পরিচালনাকারীদের জন্য ইউরোপের অভিজ্ঞতা প্রাসঙ্গিক। নিরাপত্তার দায়িত্ব শুধু আইটি দলের হাতে রেখে দিলে রক্ষণাবেক্ষণকারী প্রতিষ্ঠান বা যন্ত্র সরবরাহকারীর ব্যবস্থাপনায় থাকা সংযোগ নজরের বাইরে থেকে যেতে পারে।
ক্রয়চুক্তিতে তাই নিরাপত্তা হালনাগাদ, যন্ত্রের সহায়তা বন্ধ হওয়ার সময়, দূরবর্তী প্রবেশাধিকার, ঘটনার রিপোর্টিং এবং জরুরি কারিগরি সহায়তার দায়িত্ব স্পষ্ট করা প্রয়োজন। ব্যবসার ধারাবাহিকতার পরিকল্পনায় ডেটা ব্যাকআপের পাশাপাশি বাস্তব যন্ত্র ও পণ্য রক্ষার ব্যবস্থাও রাখতে হবে। এটি ইউরোপের ঘটনা থেকে নেওয়া ব্যবস্থাপনাগত শিক্ষা।
উপসংহার:
ইউরোপের সুপারমার্কেটের ফ্রিজ হ্যাকিং দেখিয়েছে, একটি অনলাইন কন্ট্রোলারের দুর্বলতা দোকানের তাক, সংরক্ষিত খাবার ও ব্যবসার দৈনন্দিন কার্যক্রম পর্যন্ত প্রভাব ফেলতে পারে। তবে হামলাকারী, মোট ক্ষতি এবং সব ঘটনার যোগসূত্র নিয়ে তদন্তাধীন বিষয়কে নিশ্চিত তথ্য হিসেবে প্রচার করা উচিত নয়।
ব্যবসার কার্যকর প্রস্তুতি হলো প্রয়োজনীয় সংযোগকে নিরাপদ করা, যন্ত্রের হালনাগাদ ও সহায়তার অবস্থা জানা, তাপমাত্রা স্বাধীনভাবে পর্যবেক্ষণ করা এবং দ্রুত প্রতিক্রিয়ার পরিকল্পনা পরীক্ষা করা। আধুনিক রেফ্রিজারেশনে যন্ত্রের কার্যকারিতা ও সাইবার নিরাপত্তা—দুটিরই নিয়মিত রক্ষণাবেক্ষণ দরকার।
সাধারণ জিজ্ঞাসা:
ইউরোপে ফ্রিজ হ্যাকিংয়ের ঘটনা কি সত্য?
হ্যাঁ। ফ্রান্সের CERT-FR-এর অক্টোবরের সতর্কতা এবং সুইডেনের নভেম্বরের সরকারি বার্তায় রেফ্রিজারেশন ব্যবস্থা আক্রান্ত হওয়ার তথ্য রয়েছে। তবে সব দেশের প্রতিটি বিঘ্নের কারণ সমানভাবে নিশ্চিত হয়নি। [৩][৬]
এটি কি বাসাবাড়ির সাধারণ ফ্রিজে হামলা?
যাচাইকৃত প্রতিবেদনের মূল বিষয় সুপারমার্কেট ও খাদ্য ব্যবসার বাণিজ্যিক নিয়ন্ত্রণব্যবস্থা। এসব ঘটনা দিয়ে ঘরে ঘরে ফ্রিজ আক্রান্ত হওয়ার দাবি করা যায় না।
সব ফ্রিজ কি ৫০ ডিগ্রি সেলসিয়াসে উঠেছিল?
না। কিছু দোকানের বক্তব্যে এই তাপমাত্রার উল্লেখ আছে। সব যন্ত্র বা প্রতিটি খাদ্যপণ্যের জন্য একই তাপমাত্রা নিশ্চিত করা হয়নি। [১]
৪জি থেকে ৫জিতে গেলেই কি সমস্যা মিটবে?
শুধু মোবাইল নেটওয়ার্কের প্রজন্ম বদলানোকে নিরাপত্তার নিশ্চয়তা ধরা যাবে না। কন্ট্রোলারের উন্মুক্ততা, সুরক্ষিত প্রবেশাধিকার ও নিরাপত্তা হালনাগাদও মূল্যায়ন করতে হবে। [৩][৮]
হামলাকারী কি শনাক্ত হয়েছে?
এখন পর্যন্ত নয়। [১][২]
খবরের সময় ও যাচাইয়ের অবস্থার কারণে বিভিন্ন প্রতিবেদনে আক্রান্ত দেশের সংখ্যা ভিন্ন হতে পারে। এই আর্টিকেলে তাই চূড়ান্ত মোট সংখ্যা দেওয়ার বদলে প্রকাশিত ঘটনার অবস্থান ও নিশ্চিত হওয়ার মাত্রা উল্লেখ করা হয়েছে।
তথ্যসূত্র:
নিচের সূত্রগুলো ৪ নভেম্বর ২০২৬ পর্যন্ত যাচাই করা হয়েছে। ঘটনাটি চলমান।
১। AFP: Fridge cyberattack hits supermarkets across Europe, ২ নভেম্বর ২০২৬।
২। Reuters via Investing.com: Cyberattack on fridges hits supermarkets across Europe,২ নভেম্বর ২০২৬।
৩। CERT-FR / ANSSI: CERTFR-2026-ALE-012 — Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, ১২ অক্টোবর; হালনাগাদ ১৬ অক্টোবর ২০২৬
৪। The Record: British businesses caught in Europe-wide supermarket fridge attacks, ৩ নভেম্বর ২০২৬।
৫। Claroty Team82: Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers কারিগরি গবেষণা।
৬। Krisinformation.se: Cyberattacks on freezing and refrigeration systems,৩ নভেম্বর ২০২৬।
৭। Censys ARC Research Team: European refrigerator controller redux: A new wave of refrigeration attacks, ২ নভেম্বর ২০২৬।
৮। Danfoss: Security advisory DSA-2025-03-01 নির্মাতার নিরাপত্তা বিজ্ঞপ্তি।