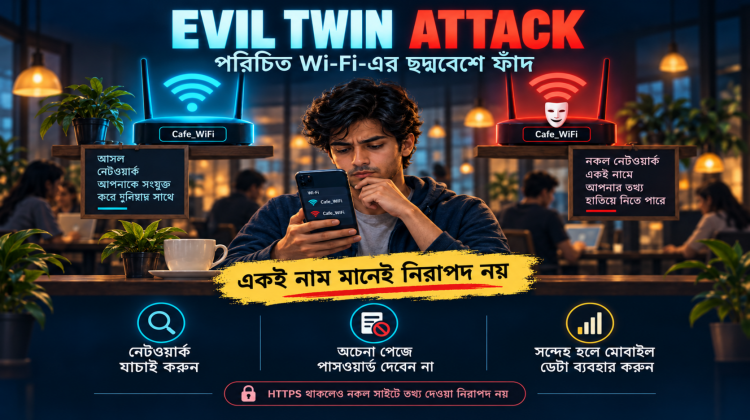
Evil Twin Attack: পরিচিত ওয়াইফাই (WiFi) এর ছদ্মবেশে তথ্য চুরির ফাঁদ।
ক্যাফে, বিশ্ববিদ্যালয়, হাসপাতাল কিংবা বিমানবন্দরে ইন্টারনেট ব্যবহারের জন্য আমরা প্রায়ই পাবলিক Wi-Fi-এ যুক্ত হই। কিন্তু ফোনে যে নেটওয়ার্কের নাম দেখা যাচ্ছে, সেটি সত্যিই সংশ্লিষ্ট প্রতিষ্ঠানের কি না, তা শুধু নাম দেখে নিশ্চিত হওয়া যায় না। এই বিশ্বাসের সুযোগ নিয়ে পরিচালিত একটি সাইবার আক্রমণ হলো Evil Twin Attack ।
Evil Twin Attack-এ আক্রমণকারী বৈধ Wi-Fi নেটওয়ার্কের অনুকরণে একটি নকল Access Point তৈরি করে। ব্যবহারকারী সেটিকে আসল মনে করে সংযুক্ত হলে আক্রমণকারী তাকে প্রতারণামূলক পেজে নিতে বা অরক্ষিত যোগাযোগ পর্যবেক্ষণ করতে পারে। MITRE ATT&CK এই কৌশলকে Adversary-in-the-Middle-এর অন্তর্ভুক্ত করেছে। তবে নকল নেটওয়ার্কে যুক্ত হওয়া মানেই সব তথ্য বা পাসওয়ার্ড সঙ্গে সঙ্গে প্রকাশ হয়ে যাওয়া নয়। (সূত্র: MITRE)
নাম একই হলেও পরিচয় একই নয়:
Wi-Fi-এর দৃশ্যমান নামকে বলা হয় SSID। যেমন, একটি ক্যাফের নেটওয়ার্কের নাম হতে পারে “Cafe_Guest”। এই নাম কোনো স্বতন্ত্র পরিচয়পত্র নয়; অন্য কেউ একই নাম ব্যবহার করতে পারে।
Access Point হলো সেই যন্ত্র বা ব্যবস্থা, যার মাধ্যমে ফোন বা ল্যাপটপ বেতার নেটওয়ার্কে যুক্ত হয়। আক্রমণকারী পরিচিত নামের আড়ালে নিজের Access Point ব্যবহার করে। তাই নেটওয়ার্কের নাম চেনা এবং নেটওয়ার্কের পরিচয় যাচাই করা আলাদা বিষয়।
Evil Twin Attack এর সাধারণ কার্যপ্রক্রিয়া:
প্রথমে পরিচিত নেটওয়ার্কের অনুরূপ নাম ও পরিবেশ দেখিয়ে ব্যবহারকারীর আস্থা অর্জনের চেষ্টা করা হয়। নকল নেটওয়ার্কের বেশি সিগন্যাল বা বিনামূল্যে ইন্টারনেটের প্রলোভন ব্যবহারকারীকে আকৃষ্ট করতে পারে। কিছু ক্ষেত্রে আসল সংযোগে বিঘ্ন ঘটিয়েও নকল সংযোগের দিকে ঠেলে দেওয়া হয়।
সংযোগের পরে একটি লগইন পেজ দেখা যেতে পারে। Wi-Fi ব্যবহারের আগে শর্ত গ্রহণ বা অনুমোদনের জন্য যে পেজ দেখানো হয়, তাকে Captive Portal বলা হয়। বৈধ প্রতিষ্ঠানও এটি ব্যবহার করে; আক্রমণকারী একই ধরনের নকল পেজ বানিয়ে তথ্য চায়।
সেই পেজে ইমেইল, সামাজিক যোগাযোগমাধ্যমের পাসওয়ার্ড বা অন্য সংবেদনশীল তথ্য দিলে তা সরাসরি প্রতারকের কাছে চলে যেতে পারে। নকল নেটওয়ার্ক থেকে ইন্টারনেট চললেও সেটি নিরাপদ হওয়ার প্রমাণ নয়। (সূত্র: MITRE)
স্বয়ংক্রিয় সংযোগও সব ডিভাইসে একইভাবে ঘটে না। আগে সংরক্ষিত নেটওয়ার্কের নিরাপত্তাব্যবস্থা, ডিভাইসের নীতি এবং পরিচয় যাচাইয়ের ওপর এটি নির্ভর করে। শুধু একই নাম বা বেশি সিগন্যাল থাকলেই সব ফোন বাধ্যতামূলকভাবে নকল নেটওয়ার্কে যুক্ত হবে—এমন ধারণা সঠিক নয়।
একটি কাল্পনিক উদাহরণ:
রাফি একটি ক্যাফেতে “Cafe_Guest” নেটওয়ার্কে যুক্ত হলো। এরপর ক্যাফের লোগোসহ একটি পেজে লেখা এল, “ইন্টারনেট চালু করতে আপনার ইমেইলের পাসওয়ার্ড দিয়ে যাচাই করুন।”
রাফি নিজের ইমেইলের আসল পাসওয়ার্ড লিখে দিল। এখানে পাসওয়ার্ড চুরির জন্য ইমেইল সেবার এনক্রিপশন ভাঙার প্রয়োজন হয়নি; রাফি নিজেই প্রতারকের পেজে তথ্য দিয়েছে।
এই উদাহরণে দুটি বিষয় কাজ করেছে: নেটওয়ার্কের পরিচয় নকল করা এবং বিশ্বাসযোগ্য পেজের মাধ্যমে তথ্য আদায় করা। দ্বিতীয়টি হলো Phishing।
আক্রমণকারী কী দেখতে পারে, আর কী পারে না:
নেটওয়ার্কের নিয়ন্ত্রণ পেলেই আক্রমণকারী সব যোগাযোগের ভেতরের লেখা পড়তে পারে না। তথ্য এনক্রিপ্ট করা আছে কি না এবং গন্তব্যের পরিচয় যথাযথভাবে যাচাই হচ্ছে কি না—এগুলো গুরুত্বপূর্ণ।
|
পরিস্থিতি |
সম্ভাব্য প্রভাব |
| এনক্রিপশনবিহীন HTTP যোগাযোগ | তথ্য পড়া বা পরিবর্তনের সুযোগ থাকতে পারে। |
| সঠিকভাবে যাচাইকৃত HTTPS সংযোগ | শুধু মাঝখানের নেটওয়ার্ক নিয়ন্ত্রণ করে সাধারণত পাসওয়ার্ড বা পেজের বিষয়বস্তু পড়া যায় না। |
| নকল ওয়েবসাইটে নিজে তথ্য দেওয়া | সেই ওয়েবসাইটের পরিচালনাকারী তথ্য পায়, HTTPS থাকলেও। |
| সার্টিফিকেট সতর্কতা উপেক্ষা করা | সার্ভারের পরিচয় যাচাইয়ের সুরক্ষা দুর্বল হতে পারে। |
| এনক্রিপ্টেড যোগাযোগের বাইরের তথ্য | গন্তব্য IP, সংযোগের সময় ও ডেটার পরিমাণের মতো কিছু তথ্য দৃশ্যমান থাকতে পারে। |
TLS-এর উদ্দেশ্য হলো যোগাযোগে আড়িপাতা, তথ্য পরিবর্তন এবং বার্তা জালিয়াতির বিরুদ্ধে সুরক্ষা দেওয়া। তবে এটি প্রতারকের নিজের ওয়েবসাইটে স্বেচ্ছায় তথ্য জমা দেওয়া ঠেকায় না। (সূত্র: IETF—TLS, FTC)
যে লক্ষণগুলো দেখলে Evil Twin Attack এর ব্যাপারে সতর্ক হবেন:
- পরিচিত নেটওয়ার্ক আগে পাসওয়ার্ড চাইত, এখন হঠাৎ উন্মুক্ত দেখাচ্ছে।
- Wi-Fi চালু করতে ব্যক্তিগত ইমেইল বা ব্যাংকিং পাসওয়ার্ড চাইছে।
- ব্রাউজারে সার্টিফিকেট বা সংযোগের নিরাপত্তা সম্পর্কে সতর্কতা আসছে।
- লগইন পেজের ঠিকানা প্রতিষ্ঠানের পরিচিত ঠিকানার সঙ্গে মিলছে না।
- ইন্টারনেট চালুর নামে অচেনা অ্যাপ, সার্টিফিকেট বা ডিভাইস প্রোফাইল ইনস্টল করতে বলছে।
এসব তদন্তের কারণ, চূড়ান্ত প্রমাণ নয়। একই নামে একাধিক Access Point থাকা বড় প্রতিষ্ঠানে স্বাভাবিক। ধীর ইন্টারনেট বা সংযোগ বিচ্ছিন্ন হওয়াও একা Evil Twin Attack প্রমাণ করে না। প্রাতিষ্ঠানিক পর্যবেক্ষণে অনুমোদিত যন্ত্রের তালিকার সঙ্গে নেটওয়ার্কের নিরাপত্তা সেটিংস ও আচরণ মিলিয়ে দেখা প্রয়োজন। (সূত্র: MITRE)
ব্যক্তিগতভাবে সুরক্ষিত থাকার উপায়:
সংযোগের আগে কর্মীদের কাছ থেকে নেটওয়ার্কের সঠিক নাম এবং লগইন পদ্ধতি জেনে নিন। নাম নিশ্চিত করা প্রাথমিক যাচাই; একই নাম নকল করা সম্ভব বলে এটিই সম্পূর্ণ নিশ্চয়তা নয়। সন্দেহ হলে মোবাইল ডেটা ব্যবহার করুন।
অপরিচিত পাবলিক নেটওয়ার্কে Auto-Join বন্ধ রাখুন এবং প্রয়োজন শেষ হলে সংরক্ষিত সংযোগ মুছে দিন। কোনো পোর্টালে ব্যক্তিগত অ্যাকাউন্টের পাসওয়ার্ড দেওয়ার আগে ঠিকানা যাচাই করুন। ইন্টারনেট চালুর অজুহাতে অজানা সার্টিফিকেট বা প্রোফাইল ইনস্টল করবেন না।
HTTPS ব্যবহার করুন, কিন্তু মনে রাখুন—HTTPS ওয়েবসাইটে যাওয়ার পথের এনক্রিপশন নির্দেশ করে; ওয়েবসাইটের মালিক সৎ কি না, তা নিশ্চিত করে না। প্রতারকের সাইটেও HTTPS থাকতে পারে। আলাদা শক্তিশালী পাসওয়ার্ড, দুই ধাপের যাচাই এবং নিয়মিত সফটওয়্যার আপডেটও সুরক্ষা বাড়ায়। সূত্র: FTC
VPN চালু ও সঠিকভাবে সংযুক্ত থাকলে তার টানেলের অন্তর্ভুক্ত ট্রাফিক স্থানীয় নেটওয়ার্ক থেকে আড়াল করতে সাহায্য করে। কিন্তু নকল লগইন পেজে দেওয়া তথ্য উদ্ধার করতে পারে না। VPN-কে নেটওয়ার্কের সত্যতা বা ওয়েবসাইটের বিশ্বাসযোগ্যতার নিশ্চয়তা হিসেবে ধরবেন না।
প্রতিষ্ঠানের করণীয়:
অফিস বা বিশ্ববিদ্যালয়ে শুধু নেটওয়ার্কের পাসওয়ার্ড দিলেই যথেষ্ট নয়; ব্যবহারকারীর ডিভাইস যেন অনুমোদিত Authentication Server-এর পরিচয় যাচাই করে, সেটিও নিশ্চিত করতে হবে।
802.1X-ভিত্তিক Enterprise নেটওয়ার্কে বিশ্বস্ত সার্টিফিকেট এবং প্রত্যাশিত সার্ভারের নাম নির্ধারণ করে দেওয়া যায়। EAP-TLS-এ সার্টিফিকেটভিত্তিক পরিচয় যাচাই ব্যবহৃত হয়। কেন্দ্রীয়ভাবে সঠিক প্রোফাইল সরবরাহ করলে ব্যবহারকারীকে অচেনা সার্টিফিকেটে নিজে বিশ্বাস করতে বলার প্রয়োজন কমে। শুধু “Enterprise” চালু করে সার্টিফিকেট যাচাই বাদ দিলে সুরক্ষায় ফাঁক থেকে যায়। (সূত্র: Apple—802.1X configuration)
সন্দেহজনক নেটওয়ার্কে যুক্ত হয়ে গেলে করণীয়:
প্রথমে সংযোগ বিচ্ছিন্ন করে নেটওয়ার্কটি Forget করুন। তারপর কী ঘটেছে, তার ভিত্তিতে ব্যবস্থা নিন:
- শুধু সংযুক্ত হয়ে থাকলে এবং কোনো তথ্য বা অনুমতি না দিলে, সব অ্যাকাউন্ট আক্রান্ত হয়েছে ধরে নেওয়ার প্রয়োজন নেই।
- পাসওয়ার্ড দিয়ে থাকলে বিশ্বস্ত সংযোগ থেকে সংশ্লিষ্ট সেবার আসল অ্যাপ বা ওয়েবসাইটে গিয়ে পাসওয়ার্ড বদলান। একই পাসওয়ার্ড অন্যত্র ব্যবহার করলে সেখানেও পরিবর্তন করুন।
- সক্রিয় সেশন ও অচেনা ডিভাইস পরীক্ষা করুন; প্রয়োজন হলে অন্য সেশনগুলো থেকে সাইন আউট করুন।
- অজানা অ্যাপ, সার্টিফিকেট বা প্রোফাইল ইনস্টল করে থাকলে তা পর্যালোচনা ও অপসারণে সহায়তা নিন। কর্মস্থলের ডিভাইস হলে IT বিভাগকে জানান।
- আর্থিক তথ্য দিয়ে থাকলে সংশ্লিষ্ট সেবাদাতার সরকারি সহায়তা চ্যানেলে যোগাযোগ করুন। ঘটনা জানানোর জন্য সময়, স্থান ও পেজের ঠিকানা সংরক্ষণ করুন।
Evil Twin Attack-এর প্রধান শক্তি হলো পরিচিত নেটওয়ার্কের প্রতি মানুষের আস্থা। সেই আস্থার সঙ্গে পরিচয় যাচাই, নিরাপদ সংযোগ এবং সতর্কভাবে তথ্য দেওয়ার অভ্যাস যুক্ত করাই কার্যকর প্রতিরোধ।